Is de DeepSeek API veilig? Volg je dataLeestijd: maximaal 14 minuten
Een koppeling met de DeepSeek API kan snel en voordelig lijken. Toch verstuur je bij iedere opdracht mogelijk meer dan alleen een vraag. Ook klantgegevens, eerdere berichten, technische logs en complete documenten kunnen meereizen. Is dat veilig? Het eerlijke antwoord is: dat hangt minder af van het AI-model dan van de route die je gegevens afleggen.
Kort antwoord: is de DeepSeek API veilig?
De DeepSeek API is niet automatisch onveilig, maar je moet hem ook niet behandelen als een afgesloten bedrijfsomgeving.
Gebruik de directe API bij voorkeur alleen voor informatie die:
- geen gevoelige persoonsgegevens bevat;
- geen bedrijfsgeheim is;
- zonder grote schade openbaar zou mogen worden;
- vooraf is opgeschoond of geanonimiseerd;
- binnen een gecontroleerde applicatie wordt verwerkt.
DeepSeek schrijft zelf dat de dienstverlening niet is bedoeld voor gevoelige persoonsgegevens. Het bedrijf vraagt gebruikers om bijvoorbeeld medische gegevens, biometrische gegevens, informatie over kinderen, religie of precieze locaties niet aan de diensten toe te voegen. Ook staat in de privacyverklaring dat persoonsgegevens rechtstreeks in China worden verwerkt en opgeslagen.
Voor een hobbyproject met fictieve gegevens is dat een ander risico dan voor een klantenservice, HR-systeem of patiëntendossier. Veiligheid is dus geen simpel vinkje. Het is een combinatie van gegevens, techniek, contracten en menselijk gedrag.
DeepSeek is niet hetzelfde als de DeepSeek API
Hier ontstaat een veelvoorkomend misverstand. Mensen spreken over “DeepSeek” alsof het één dienst is. In werkelijkheid kunnen ze vijf verschillende dingen bedoelen.
- De modelfamilie
Dit zijn de AI-modellen en modelgewichten waarop verschillende toepassingen kunnen worden gebouwd. - DeepSeek Chat
Dit is de chatbot waarin iemand zelf vragen typt of bestanden uploadt. - Een reasoningmodel
Dit type model is gericht op uitgebreidere redeneertaken. - De directe DeepSeek API
Hierbij verstuurt jouw software opdrachten naar het platform van DeepSeek. - DeepSeek via een andere aanbieder
Een cloudplatform of API-provider kan een DeepSeek-model aanbieden via zijn eigen infrastructuur en voorwaarden.
Dat verschil is belangrijk. Een open beschikbaar model zegt nog niets over de plek waar jouw gegevens worden verwerkt. Je kunt hetzelfde soort model lokaal draaien, via DeepSeek zelf aanroepen of via een Europese hostingpartij gebruiken. De naam van het model blijft vergelijkbaar, maar de privacyroute verandert volledig.
Wil je eerst begrijpen waar DeepSeek vandaan komt en waarom de modellen zoveel aandacht kregen? Lees dan onze achtergrond bij wat DeepSeek is en hoe R1 werkt. In dit artikel blijven we bewust bij de API en de gegevensstroom.
Wat gebeurt er wanneer je applicatie een API-call doet?
Een API-call voelt voor de gebruiker vaak alsof er één vraag naar een digitaal loket wordt gestuurd. Achter dat loket gebeurt meer.
Stel dat een medewerker in een intern systeem vraagt:
“Maak van deze klantnotities een korte samenvatting voor mijn collega.”
De medewerker ziet alleen een invoerveld en enkele seconden later een antwoord. Mechanisch gezien kan de route er zo uitzien:
Medewerker → bedrijfsapplicatie → logbestand → API-koppeling → externe server → AI-model → antwoord → opslag in applicatie
Op elk punt kan informatie blijven hangen.
1. De gebruiker voert informatie in
De eerste fout ontstaat vaak vóór de techniek begint. Een naam, telefoonnummer, ordernummer of interne opmerking wordt in de opdracht geplakt.
2. De applicatie bouwt de aanvraag op
De zichtbare vraag is niet altijd de volledige aanvraag. De software kan ook meesturen:
- systeeminstructies;
- eerdere berichten;
- tekst uit een document;
- gegevens uit een klantendatabase;
- technische kenmerken;
- een gebruikers- of sessienummer.
3. De aanvraag kan intern worden gelogd
Veel toepassingen bewaren API-aanvragen om fouten op te lossen. Daardoor kan een prompt niet alleen bij de API-provider terechtkomen, maar ook in het eigen logplatform.
4. De aanvraag verlaat de organisatie
Bij de directe DeepSeek API wordt de informatie naar de infrastructuur van DeepSeek gestuurd. De geldende privacyverklaring vermeldt dat persoonsgegevens rechtstreeks in de Volksrepubliek China kunnen worden verzameld, verwerkt en opgeslagen.
5. DeepSeek verwerkt de invoer
Het model gebruikt de meegestuurde context om een antwoord te berekenen. DeepSeek vermeldt dat invoer kan worden gebruikt om de dienst te leveren, te beveiligen, te onderzoeken en te verbeteren. Gebruikers kunnen volgens het beleid bezwaar maken tegen gebruik van persoonsgegevens voor modeltraining, maar het openbare beleid beschrijft geen eenvoudige, algemene bewaartermijn van bijvoorbeeld 30 dagen voor alle API-invoer.
6. Het antwoord komt terug
Ook het antwoord kan gevoelige informatie bevatten. Misschien herhaalt het model een klantnaam of neemt het een intern bedrag over. Daarom moet je niet alleen de invoer beveiligen, maar ook de uitvoer controleren.
7. De uitkomst wordt opnieuw opgeslagen
Het antwoord kan terechtkomen in een CRM-systeem, browsergeschiedenis, database, analysetool of back-up. De API-provider is dus maar één onderdeel van de totale keten.
Het tegenintuïtieve inzicht: je grootste risico zit mogelijk vóór DeepSeek
Bij privacy kijken veel mensen uitsluitend naar het AI-bedrijf. Dat is begrijpelijk, maar te beperkt.
Een ontwikkelaar kan bijvoorbeeld alle aanvragen opslaan in een foutenlog. Een analyticsdienst kan vervolgens een kopie ontvangen. Daardoor bestaan er al twee extra versies van de prompt voordat duidelijk is onderzocht wat DeepSeek zelf bewaart.
Dit is tegenintuïtief: een organisatie kan veel tijd besteden aan de voorwaarden van een AI-provider, terwijl gevoelige prompts ondertussen maandenlang in het eigen logplatform blijven staan.
Daarom is de betere vraag niet alleen:
“Wat doet DeepSeek met mijn prompt?”
Maar ook:
“Welke systemen krijgen onderweg een kopie?”
Welke gegevens verzamelt DeepSeek?
Volgens de privacyverklaring kan DeepSeek verschillende soorten gegevens verwerken.
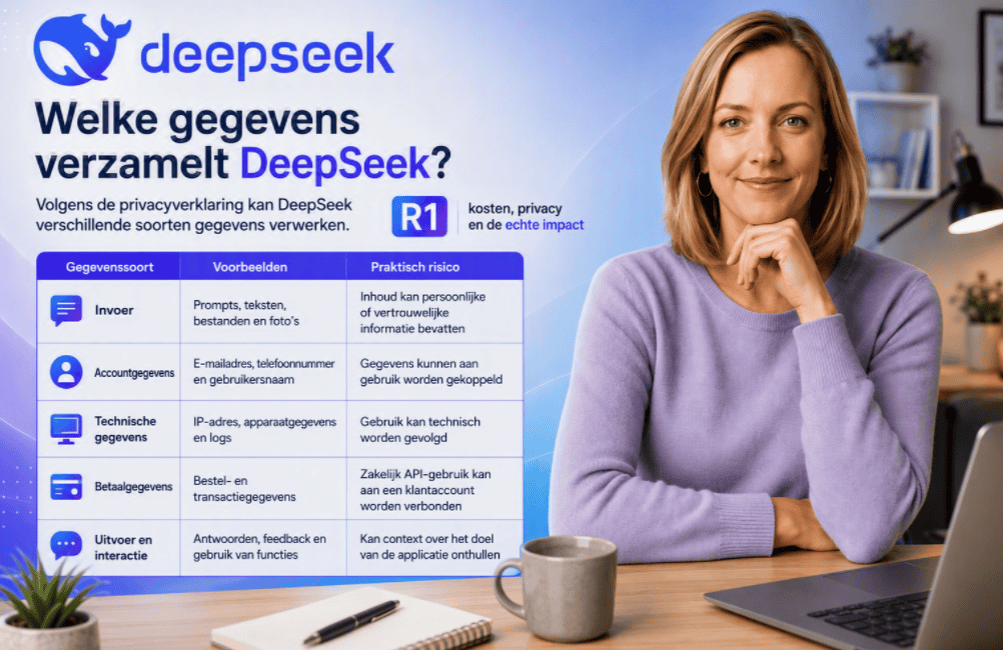
| Gegevenssoort | Voorbeelden | Praktisch risico |
|---|---|---|
| Invoer | Prompts, teksten, bestanden en foto’s | Inhoud kan persoonlijke of vertrouwelijke informatie bevatten |
| Accountgegevens | E-mailadres, telefoonnummer en gebruikersnaam | Gegevens kunnen aan gebruik worden gekoppeld |
| Technische gegevens | IP-adres, apparaatgegevens en logs | Gebruik kan technisch worden gevolgd |
| Betaalgegevens | Bestel- en transactiegegevens | Zakelijk API-gebruik kan aan een klantaccount worden verbonden |
| Uitvoer en interactie | Antwoorden, feedback en gebruik van functies | Kan context over het doel van de applicatie onthullen |
DeepSeek vermeldt daarnaast dat bepaalde gegevens met dienstverleners, groepsmaatschappijen en bevoegde autoriteiten kunnen worden gedeeld wanneer dat volgens het bedrijf noodzakelijk of wettelijk vereist is.
Dat betekent niet dat iedere medewerker vrij in prompts kijkt. Het betekent wel dat je niet moet aannemen dat een API-call hetzelfde is als een document op je eigen computer bewaren.
De DeepSeek API en de AVG
Voor Nederlandse organisaties is vooral de doorgifte van persoonsgegevens van belang.
De Autoriteit Persoonsgegevens waarschuwde op 3 februari 2025 om voorzichtig en terughoudend met DeepSeek te zijn. De toezichthouder wees erop dat gegevens van Nederlandse gebruikers in China kunnen worden opgeslagen. Ook benadrukte de AP dat het uploaden van gegevens van andere mensen problematisch kan zijn wanneer daarvoor geen geldige grondslag bestaat.
De Italiaanse privacytoezichthouder vroeg DeepSeek in januari 2025 om uitleg over verzamelde gegevens, trainingsdata, doeleinden, rechtsgronden en opslag in China. Nadat het antwoord volgens de toezichthouder onvoldoende was, werd de verwerking van gegevens van Italiaanse gebruikers beperkt en startte een onderzoek.
Dit betekent niet automatisch dat ieder gebruik van ieder DeepSeek-model in Nederland verboden is. Het betekent wel dat een organisatie vóór ingebruikname wezenlijke vragen moet beantwoorden:
- Verwerken we persoonsgegevens?
- Is dat noodzakelijk?
- Welke partij is verwerkingsverantwoordelijke?
- Welke partij is verwerker?
- Waar worden gegevens opgeslagen?
- Welke overeenkomst geldt?
- Welke grondslag gebruiken we?
- Hoe lang blijven prompts en antwoorden bestaan?
- Kunnen betrokkenen hun privacyrechten uitoefenen?
- Is een risicoanalyse of DPIA nodig?
- Kunnen we hetzelfde doel bereiken met minder gegevens?
Wie een applicatie bouwt boven op de DeepSeek Open Platform-diensten, houdt bovendien een eigen verantwoordelijkheid richting eindgebruikers. DeepSeek schrijft dat de ontwikkelaar van de downstream-applicatie de verwerking aan eindgebruikers moet uitleggen.
Dit artikel is praktische uitleg en geen juridisch advies. Laat risicovol zakelijk gebruik beoordelen door een privacyprofessional of functionaris gegevensbescherming.
Een realistische situatie op het werk
Een klein adviesbureau wil lange gespreksverslagen automatisch samenvatten. De eerste proef werkt verrassend goed. Daardoor besluit een medewerker ook echte verslagen te gebruiken.
In die documenten staan namen, zorgen over functioneren en informatie over ziekteverzuim. De medewerker denkt dat alleen het eindantwoord telt. De volledige brontekst is echter al naar de externe API gestuurd.
Het probleem is hier niet dat de samenvatting slecht is. Het probleem is dat de proef ongemerkt veranderde in verwerking van gevoelige personeelsinformatie.
De veiligere aanpak is om eerst alle namen, contactgegevens en gevoelige passages te verwijderen. Nog beter is het om voor deze toepassing een omgeving te kiezen waarbij opslaglocatie, bewaartermijn en contractuele afspraken vooraf zijn vastgesteld.
Veilig werken met de DeepSeek API: 7 controles
Stap 1: bepaal welke gegevens werkelijk nodig zijn
Stuur niet automatisch het hele document. Selecteer alleen de alinea’s die noodzakelijk zijn voor de taak.
Oorzaak: een model reageert beter met voldoende context.
Werking: ontwikkelaars sturen daarom snel extra tekst mee.
Gevolg: ook irrelevante persoonsgegevens verlaten de organisatie.
Meer context is dus niet altijd beter. Voor privacy is de kleinste bruikbare context vaak de beste context.
Stap 2: verwijder herkenbare gegevens
Vervang bijvoorbeeld:
- namen door “klant A”;
- e-mailadressen door een neutrale aanduiding;
- ordernummers door testnummers;
- bedrijfsnamen door “organisatie X”;
- exacte locaties door algemene regio’s.
Let op: een tekst kan iemand soms nog steeds herkenbaar maken door de combinatie van functie, datum en gebeurtenis.
Stap 3: controleer systeeminstructies en gespreksgeschiedenis
Een applicatie kan ongemerkt eerdere berichten meesturen. Controleer daarom niet alleen wat de gebruiker typt, maar de volledige technische aanvraag.
Stap 4: beperk logging
Bewaar niet standaard de volledige prompt en het volledige antwoord. Noteer voor foutonderzoek liever:
- tijdstip;
- modelnaam;
- responstijd;
- foutcode;
- aantallen;
- een willekeurig verzoeknummer.
Stap 5: bewaar de API-sleutel veilig
Een API-sleutel hoort niet in een openbare website, mobiele app, gedeeld document of schermafbeelding. Plaats hem aan de serverzijde en trek hem direct in wanneer hij mogelijk is uitgelekt.
Stap 6: controleer de uitvoer
Een antwoord kan gegevens herhalen of onjuiste conclusies trekken. Laat de software daarom controleren of het antwoord het verwachte formaat heeft. Bij belangrijke beslissingen blijft menselijke beoordeling nodig.
Stap 7: bouw een veilige uitweg
Verwerk DeepSeek niet rechtstreeks in tientallen onderdelen van je software. Plaats er een eigen tussenlaag voor.
Zo kun je later:
- een andere aanbieder kiezen;
- gevoelige aanvragen blokkeren;
- persoonsgegevens automatisch verwijderen;
- noodgedwongen uitschakelen;
- verschillende modellen per risiconiveau gebruiken.
De DeepSeek API is niet je AI-strategie
Een API-provider is een leverancier, geen langetermijnstrategie.
Prijzen kunnen veranderen. Modellen kunnen verdwijnen. Voorwaarden kunnen worden aangepast. Een dienst kan tijdelijk uitvallen of in een markt beperkt worden.
Daarom gebruikt WegwijsAI bij zakelijke toepassingen liever een eenvoudige beslisregel:
Ontwerp het proces rond de taak en het risico, niet rond de naam van één AI-model.
Een model-onafhankelijke tussenlaag voorkomt dat alle bedrijfsprocessen aan één leverancier vastzitten. Bovendien kun je een gewone teksttaak naar een goedkope dienst sturen, terwijl gevoelige informatie in een strengere of lokale omgeving blijft.
Wil je eerst verschillende oplossingen op gebruiksgemak en toepassing vergelijken? Bekijk dan het overzicht met AI-tools vergelijken. Dat voorkomt dat een aantrekkelijke tokenprijs de enige reden wordt om een aanbieder te kiezen.
De goedkoopste API kan toch de duurste oplossing zijn
Een lage prijs per hoeveelheid tekst zegt weinig over de werkelijke kosten.
Stel dat een goedkope API vaker een ongeldig antwoord geeft. Dan volgen extra aanvragen, controles en correcties. Een medewerker moet misschien iedere uitkomst nalopen.
De nuttigere maatstaf is daarom:
kosten per bruikbaar en gecontroleerd resultaat
Daarin tel je niet alleen API-verbruik mee, maar ook:
- mislukte aanvragen;
- herhaalde aanvragen;
- technische monitoring;
- privacycontroles;
- ontwikkeling;
- handmatige correcties;
- uitval en overstappen.
Voor actuele tarieven en uitgebreide kostenberekeningen verwijzen we bewust naar het afzonderlijke artikel over Deepseek kosten. Zo blijft deze pagina gericht op veiligheid en gegevens.
Directe API, tussenprovider of lokaal model?
| Route | Waar worden gegevens verwerkt? | Controle | Geschikt voor |
|---|---|---|---|
| Directe DeepSeek API | Volgens DeepSeek rechtstreeks in China | Beperkter | Niet-gevoelige en opgeschoonde invoer |
| Andere API-provider | Afhankelijk van provider en regio | Wisselend | Situaties met duidelijke hosting- en contractvoorwaarden |
| Lokaal model | Binnen de eigen gekozen infrastructuur | Hoog | Gevoelige toepassingen met voldoende technische beveiliging |
| Geen AI gebruiken | Er wordt niets naar een model gestuurd | Hoogst | Taken waarbij het risico groter is dan de meerwaarde |
Ook lokaal gebruik is niet vanzelf veilig. Een lokale installatie kan slecht zijn afgeschermd, verkeerde toegangsrechten hebben of alsnog gebruiksgegevens naar andere diensten sturen. “Lokaal” beschrijft alleen waar de verwerking plaatsvindt. Het is geen veiligheidscertificaat.
Wanneer kun je de DeepSeek API beter niet gebruiken?
Kijk naar een alternatief wanneer je werkt met:
- medische of psychologische informatie;
- personeelsdossiers;
- gegevens over kinderen;
- juridische dossiers;
- identiteitsbewijzen;
- wachtwoorden of toegangscodes;
- niet-gepubliceerde financiële cijfers;
- broncode met geheimen;
- klantlijsten;
- strategische bedrijfsplannen;
- documenten van anderen zonder duidelijke toestemming.
Gebruik de API alleen wanneer je kunt uitleggen waarom de verwerking nodig is en welke maatregelen het risico beperken.
Een nuttige praktijktest is deze:
Zou het ernstige gevolgen hebben als deze tekst morgen in een verkeerd intern systeem verschijnt?
Is het antwoord ja, dan hoort de onbewerkte tekst waarschijnlijk niet in een externe AI-aanvraag.
Voorstel voor een originele WegwijsAI-praktijktest
Om boven algemene AI-blogs uit te stijgen, adviseer ik een eigen test met meetbare resultaten. Ik vul geen verzonnen cijfers in. De metingen moeten daadwerkelijk met dezelfde accountinstellingen, modellen en testmomenten worden uitgevoerd.
Testopzet
Voer twintig vooraf gemaakte, volledig fictieve opdrachten uit:
- vijf gewone samenvattingen;
- vijf verzoeken om gestructureerde gegevens;
- vijf lange documenten;
- vijf opdrachten met expres ingevoerde nep-persoonsgegevens.
Meet per opdracht:
| Meetpunt | Manier van meten |
|---|---|
| Responstijd | Seconden van verzending tot volledig antwoord |
| Correct formaat | Ja of nee |
| Persoonsgegevens herhaald | Aantal teruggegeven testkenmerken |
| Extra informatie toegevoegd | Ja of nee |
| Handmatige correctie nodig | Minuten |
| Nieuwe API-poging nodig | Aantal retries |
| Bruikbaar eindresultaat | Score van 1 tot 5 |
Publiceer naast gemiddelden ook de slechtste drie resultaten. Juist afwijkingen laten zien waar een toepassing in de praktijk kan ontsporen.
Kwaliteitsscore
Gebruik bijvoorbeeld:
Practical Privacy Score = dataminimalisatie + voorspelbaarheid + controleerbaarheid + herstelbaarheid
Geef elk onderdeel 1 tot 5 punten. Leg vooraf vast wanneer een resultaat welk cijfer krijgt. Zo voorkom je dat de score achteraf wordt aangepast aan de uitkomst.
Conclusie: is de DeepSeek API veilig genoeg?
De DeepSeek API kan bruikbaar zijn voor niet-gevoelige, opgeschoonde taken. Toch is voorzichtigheid nodig wanneer persoonsgegevens, klantinformatie of bedrijfsgeheimen een rol spelen.
Het belangrijkste inzicht is dat privacy niet alleen door DeepSeek wordt bepaald. Ook je eigen applicatie, logs, tussenleveranciers, medewerkers en opslag bepalen het uiteindelijke risico.
Onze visie bij WegwijsAI is daarom nuchter: gebruik geen externe AI omdat het technisch mogelijk is. Gebruik hem pas wanneer je de volledige dataroute kunt uitleggen. Kun je dat niet, begin dan met fictieve gegevens of kies een route met meer controle.
Wil je leren hoe je AI rustig en verantwoord inzet zonder technisch gedoe? Begin dan met onze praktische uitleg en oefen eerst met informatie die niet privé of vertrouwelijk is.
Dit artikel is geschreven en gecontroleerd door Maarten en Sanne van WegwijsAI.
FAQ
Is de DeepSeek API veilig voor persoonsgegevens?
De DeepSeek API is niet de meest voor de hand liggende keuze voor gevoelige persoonsgegevens. DeepSeek vermeldt dat persoonsgegevens rechtstreeks in China worden verwerkt en opgeslagen en adviseert gebruikers geen gevoelige persoonsgegevens aan de diensten te verstrekken. Nederlandse organisaties moeten daarnaast rekening houden met de AVG, internationale gegevensdoorgifte en hun eigen informatieplicht.
Worden prompts van de DeepSeek API bewaard?
DeepSeek noemt geen eenvoudige, vaste algemene bewaartermijn voor alle API-prompts. Het beleid zegt dat gegevens worden bewaard zolang dat nodig is voor dienstverlening, wettelijke verplichtingen, zakelijke belangen en juridische claims. De precieze duur kan verschillen per soort informatie en doel.
Is een lokaal DeepSeek-model veiliger dan de API?
Een lokaal model geeft een organisatie meer controle over opslag en verwerking, mits het werkelijk binnen een goed beveiligde omgeving draait. Lokaal betekent echter niet automatisch veilig. Toegangsrechten, logging, back-ups, updates en eventuele externe koppelingen moeten nog steeds worden gecontroleerd.
Kan ik documenten naar de DeepSeek API sturen?
Technisch kan dat in verschillende toepassingen, maar controleer eerst wat er in het document staat. Verwijder namen, contactgegevens, klantnummers, personeelsinformatie en bedrijfsgeheimen. Stuur alleen passages die noodzakelijk zijn voor de taak.
Over de auteur